Ringkasan
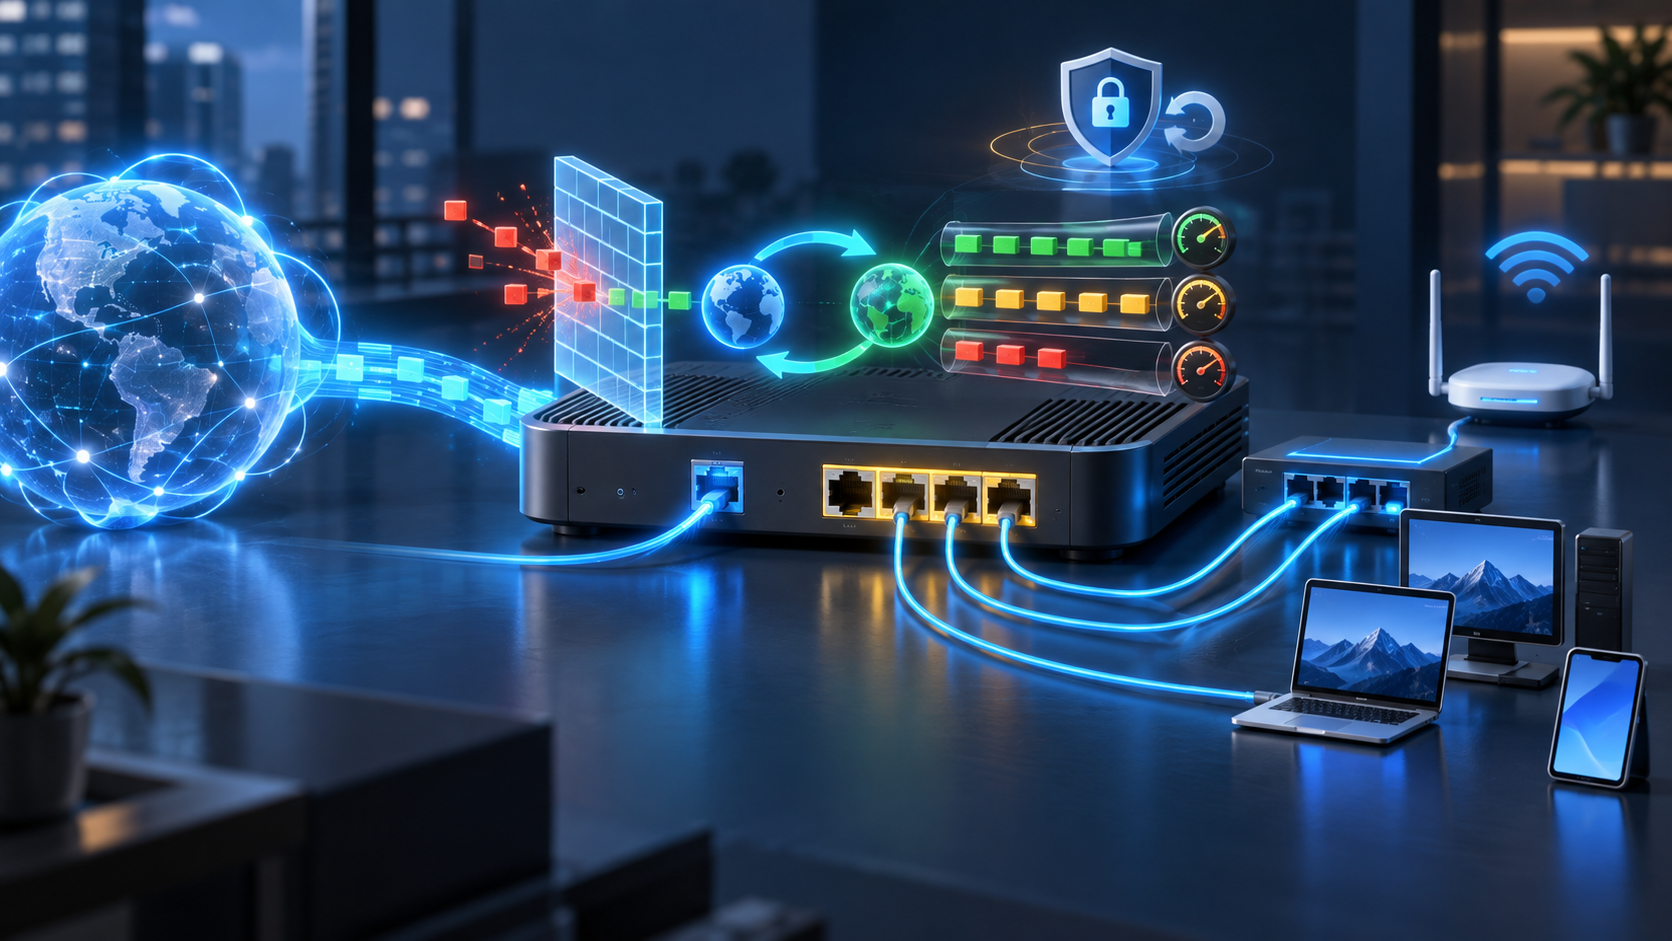
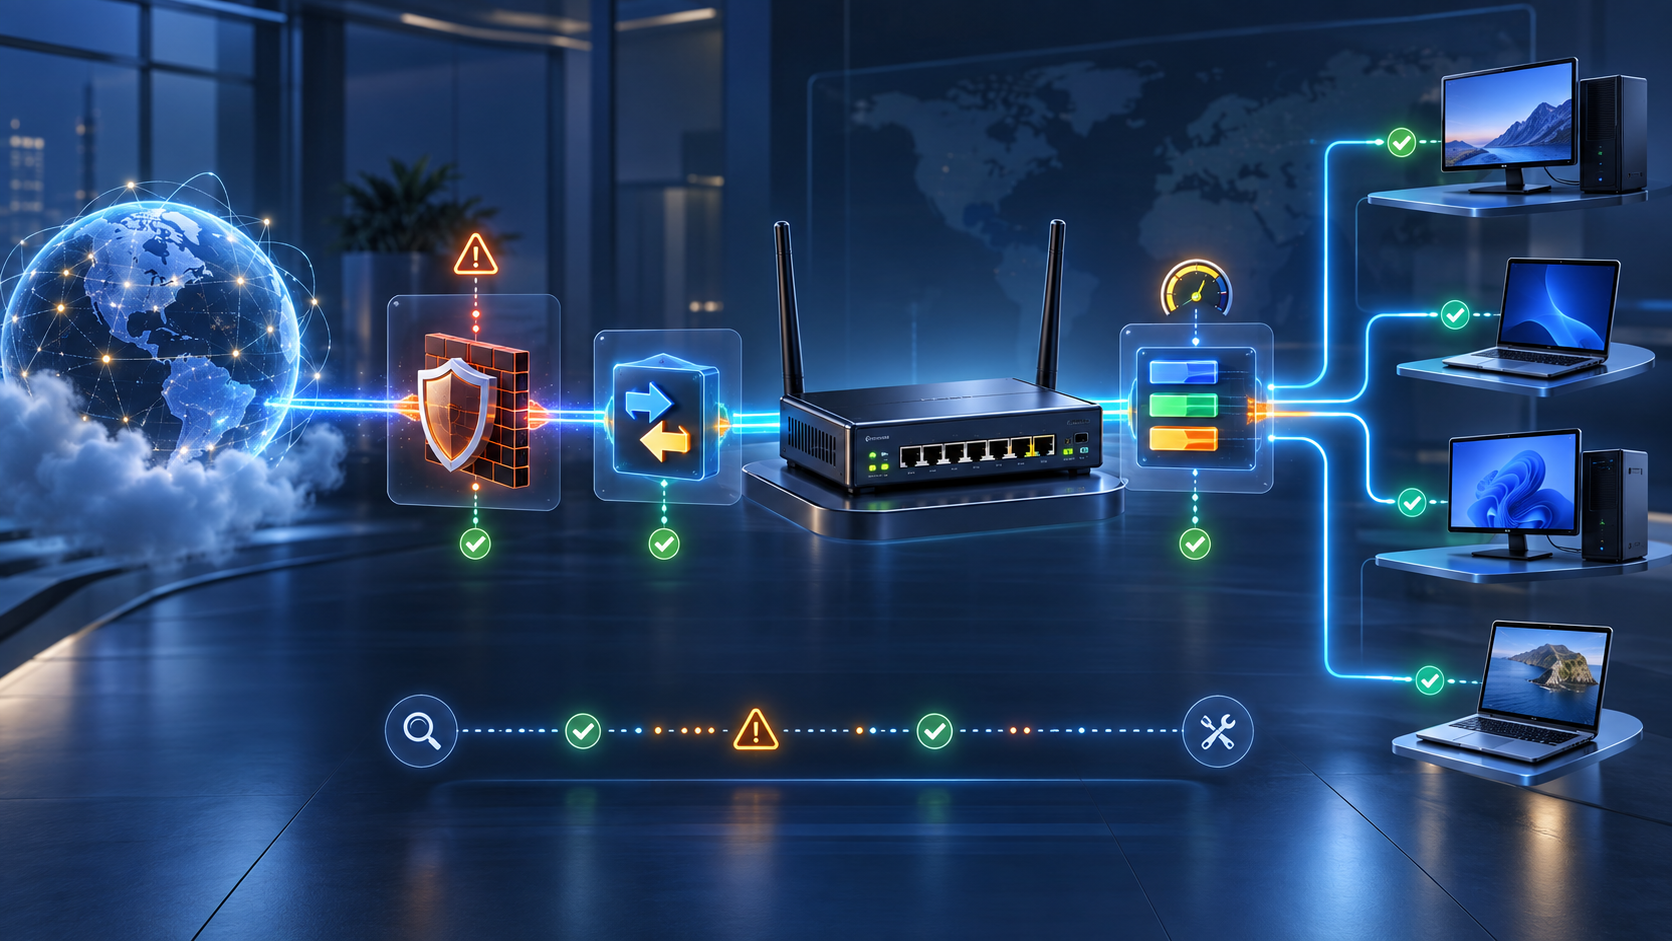
Tutorial ini memakai contoh jaringan sederhana: ether1 sebagai interface WAN, bridge sebagai LAN, dan jaringan lokal 192.168.88.0/24. Kita akan mengatur firewall dasar, NAT agar client bisa mengakses internet, lalu membatasi bandwidth dengan simple queue.
Nama interface dan alamat IP mungkin berbeda di perangkat Anda. Sesuaikan dulu sebelum menjalankan perintah.
Prasyarat
- MikroTik sudah bisa diakses melalui Winbox atau terminal.
- Interface WAN sudah diketahui, contoh:
ether1. - Interface LAN sudah tergabung dalam bridge, contoh:
bridge. - Router memiliki IP LAN, misalnya
192.168.88.1/24. - Konfigurasi dilakukan dari jaringan LAN, bukan dari internet.
Sebelum mengubah firewall, aktifkan Safe Mode di Winbox atau terminal. Ini membantu mengembalikan konfigurasi jika Anda tidak sengaja memutus akses ke router.
Langkah konfigurasi
Pastikan IP LAN dan koneksi WAN
Jika IP LAN belum ada, tambahkan alamat berikut ke interface bridge. IP ini akan menjadi gateway bagi komputer di jaringan lokal.
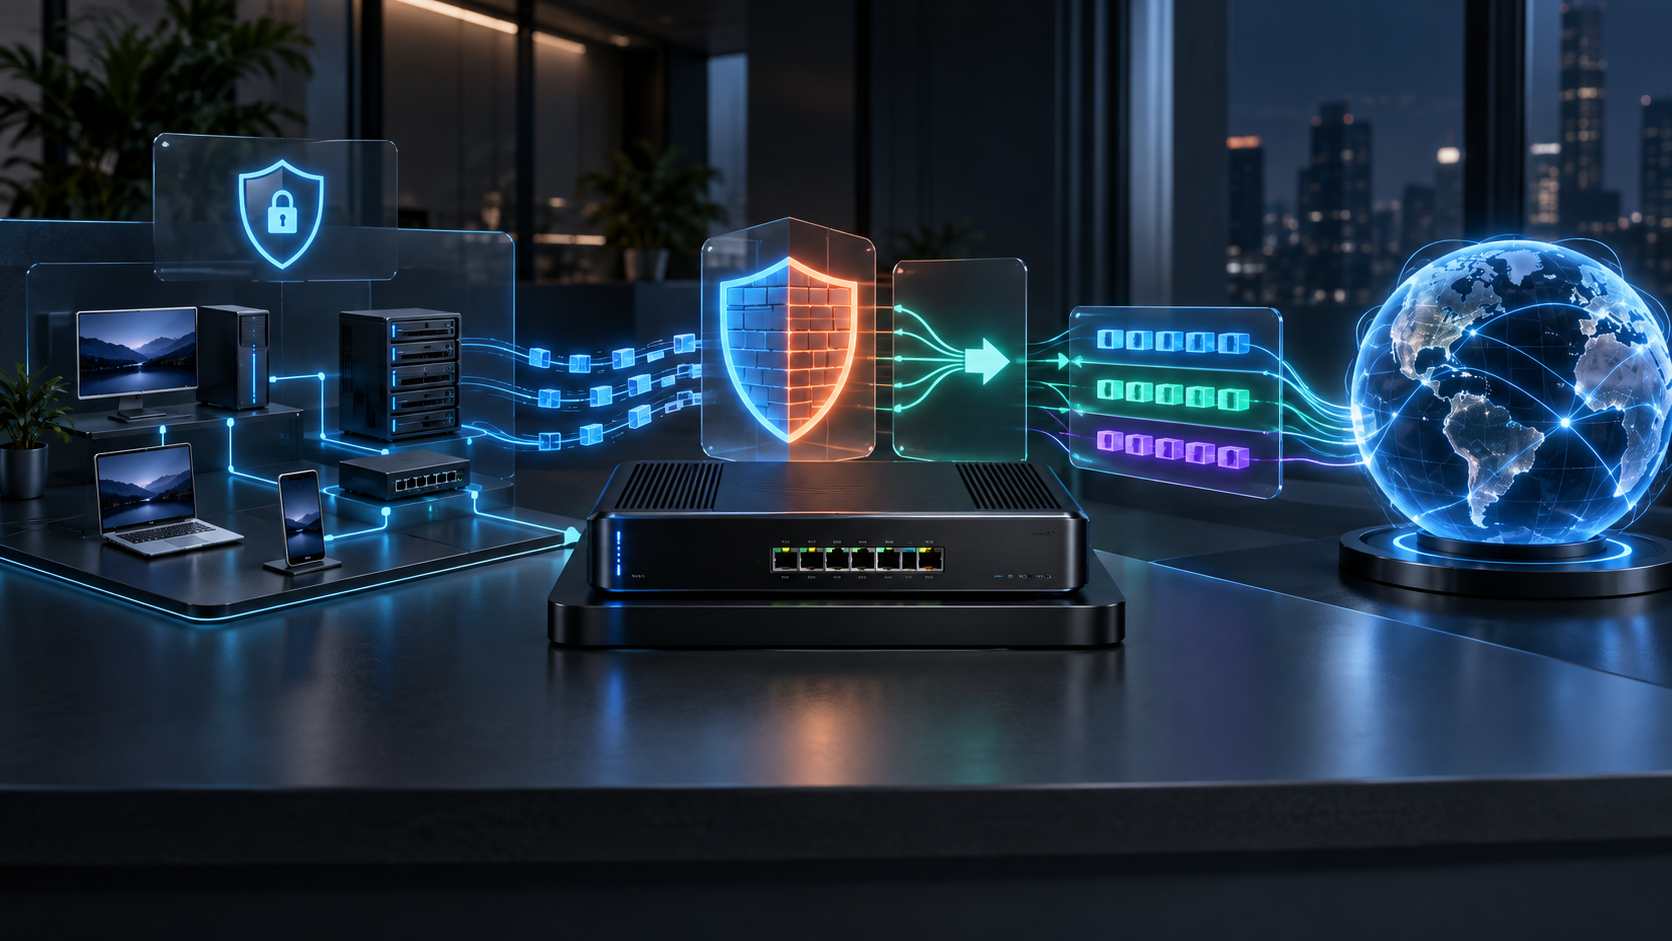
Gunakan checklist pengaturan agar setiap langkah penting diperiksa secara berurutan dan tidak ada konfigurasi yang terlewat. /ip address add address=192.168.88.1/24 interface=bridge comment="IP-LAN"Jika internet dari ISP diberikan melalui DHCP, aktifkan DHCP Client di interface WAN. Opsi
add-default-route=yesmembuat MikroTik menerima default route dari ISP./ip dhcp-client add interface=ether1 add-default-route=yes use-peer-dns=yes disabled=noCek hasilnya dengan perintah berikut:
/ip dhcp-client print detail
/ip route print
Buat aturan NAT masquerade
NAT mengubah alamat IP private client menjadi alamat IP yang bisa digunakan keluar melalui WAN. Masquerade cocok untuk koneksi dengan IP publik dinamis, seperti koneksi DHCP atau sebagian besar koneksi rumahan.
/ip firewall nat add chain=srcnat out-interface=ether1 action=masquerade comment="NAT-LAN-ke-WAN"Kalau ISP memberikan IP publik statis dan konfigurasi routingnya sudah tetap, Anda bisa memakai
src-natdengan alamat publik tertentu. Untuk kasus umum, masquerade sudah cukup.Tambahkan firewall untuk akses ke router
Chain
inputmengatur koneksi yang menuju router itu sendiri, misalnya akses Winbox, DNS, atau ping ke alamat router. Aturan pertama membolehkan koneksi yang sudah berjalan, sedangkan aturan terakhir menutup akses dari WAN./ip firewall filter add chain=input action=accept connection-state=established,related comment="Terima-koneksi-lama" /ip firewall filter add chain=input action=drop connection-state=invalid comment="Buang-koneksi-invalid" /ip firewall filter add chain=input action=accept in-interface=bridge src-address=192.168.88.0/24 comment="Izinkan-manajemen-dari-LAN" /ip firewall filter add chain=input action=drop in-interface=ether1 comment="Tolak-akses-dari-WAN"Dengan aturan ini, akses administrasi dari internet tidak dibuka. Itu sengaja. Membuka Winbox atau layanan manajemen ke WAN tanpa pembatasan adalah salah satu kesalahan yang sering berujung pada percobaan login terus-menerus.
Atur firewall untuk trafik yang melewati router
Chain
forwardmengatur trafik dari client LAN menuju internet. Client LAN diizinkan keluar melalui WAN, koneksi balasan diterima, dan trafik baru dari internet hanya boleh masuk jika terkait dengan port forwarding atau dst-nat yang memang Anda buat./ip firewall filter add chain=forward action=accept connection-state=established,related comment="Terima-koneksi-lama" /ip firewall filter add chain=forward action=drop connection-state=invalid comment="Buang-koneksi-invalid" /ip firewall filter add chain=forward action=accept in-interface=bridge out-interface=ether1 src-address=192.168.88.0/24 comment="Izinkan-LAN-ke-WAN" /ip firewall filter add chain=forward action=accept connection-state=new connection-nat-state=dstnat in-interface=ether1 comment="Izinkan-DSTNAT" /ip firewall filter add chain=forward action=drop in-interface=ether1 connection-state=new connection-nat-state=!dstnat comment="Tolak-koneksi-baru-dari-WAN" /ip firewall filter add chain=forward action=drop comment="Tolak-forward-lainnya"Urutan aturan penting. MikroTik memproses firewall dari atas ke bawah. Koneksi established dan related harus ditangani lebih dulu agar trafik balasan tidak ikut terblokir.
Buat simple queue untuk membatasi bandwidth
Contoh berikut membatasi total bandwidth jaringan LAN menjadi 20 Mbps untuk upload dan download. Pada simple queue, format
max-limitadalah upload/download./queue simple add name="Total-LAN" target=192.168.88.0/24 max-limit=20M/20M comment="Batas-total-LAN"Untuk membatasi satu perangkat saja, gunakan alamat IP host dengan format
/32. Pastikan IP perangkat tersebut tidak berubah-ubah; gunakan DHCP static lease jika perlu./queue simple add name="PC-Admin" target=192.168.88.10/32 max-limit=5M/5M comment="Batas-PC-Admin"Simple queue lebih mudah dipantau jika setiap perangkat penting memiliki IP tetap. Kalau IP sering berubah karena DHCP, aturan queue bisa mengenai perangkat yang berbeda dari yang Anda maksud.
Cara cek hasil
Dari MikroTik, uji koneksi ke alamat IP publik:
/ping 8.8.8.8Uji resolusi DNS:
/ping google.comDari komputer LAN, pastikan gateway-nya
192.168.88.1, lalu coba membuka beberapa situs.Lihat apakah aturan firewall menerima trafik dengan melihat counter di Winbox pada IP > Firewall > Filter Rules, atau jalankan:
/ip firewall filter print statsPastikan rule NAT memiliki counter yang bertambah:
/ip firewall nat print statsPantau penggunaan queue:
/queue simple print stats
Kalau masih gagal
- Router bisa ping 8.8.8.8, tetapi client tidak bisa internet: periksa gateway dan DNS client, lalu pastikan rule masquerade memakai interface WAN yang benar.
- Client tidak bisa ping router: cek IP address pada bridge, kabel atau VLAN, serta apakah interface LAN yang dipakai memang bernama
bridge. - NAT counter tetap nol: kemungkinan trafik keluar lewat interface berbeda. Lihat default route pada
/ip route printdan sesuaikanout-interface. - Simple queue tidak membatasi trafik: periksa target IP dan counter queue. Pada konfigurasi default tertentu, FastTrack dapat melewati simple queue. Nonaktifkan rule FastTrack untuk pengujian:
/ip firewall filter disable [find action=fasttrack-connection]Jangan langsung menyalin semua aturan jika MikroTik sudah memiliki firewall produksi. Periksa rule yang ada, karena aturan duplikat atau urutan yang salah bisa membuat hasilnya berbeda.
Tips operasional
- Simpan backup sebelum perubahan besar:
/system backup save name=sebelum-firewall. - Gunakan komentar pada setiap rule supaya operator berikutnya tahu tujuan aturan tersebut.
- Batasi akses manajemen dari subnet LAN atau IP admin tertentu saja.
- Gunakan DHCP static lease untuk perangkat yang ingin diberi queue khusus.
- Setelah konfigurasi selesai, uji dari sisi LAN dan WAN. Jangan hanya melihat bahwa rule sudah muncul di Winbox.
Penutup
Konfigurasi dasar ini sudah mencakup tiga kebutuhan umum: firewall untuk mengendalikan akses, NAT untuk meneruskan jaringan private ke internet, dan simple queue untuk mengatur pemakaian bandwidth. Setelah semuanya berjalan, Anda bisa melanjutkan ke VLAN, VPN, port forwarding terbatas, address-list, atau pembatasan bandwidth per pengguna sesuai kebutuhan jaringan.